Dziedzinowe systemy informatyczne dla restauracji

5/5 - (1 vote)

System restauracyjny POS (Point of Sale) „Revelation” firmy InfoGenesis może być wykorzystywany zarówno w pojedynczych lokalach gastronomicznych, jak i w rozbudowanych sieciach hotelowych. System został zaprojektowany jako elastyczne rozwiązanie wspomagające kompleksową obsługę sprzedaży oraz zarządzanie działalnością gastronomiczną.

Revelation pozwala usprawnić obsługę gości, dokładnie rozliczać pracę kelnerów, kontrolować wielkość osiąganych przychodów oraz szybko przygotowywać zestawienia i raporty potrzebne osobom zarządzającym lokalem. Konstrukcja systemu umożliwia jego dostosowanie zarówno do niewielkich punktów gastronomicznych, jak i do bardziej rozbudowanych przedsiębiorstw posiadających wiele stanowisk sprzedażowych.

Rolę serwera systemu może pełnić komputer klasy PC, natomiast skalowalna architektura pozwala stopniowo rozbudowywać instalację poprzez dołączanie kolejnych urządzeń POS. Przedsiębiorstwo może zatem rozpocząć pracę od stosunkowo niewielkiej konfiguracji, a następnie zwiększać możliwości systemu wraz ze wzrostem liczby klientów, rozwojem działalności czy otwieraniem kolejnych punktów sprzedaży. Rozwiązanie nie wymaga więc od początku tworzenia rozbudowanej infrastruktury informatycznej, lecz może być dostosowywane do aktualnych potrzeb użytkownika.

Firma InfoGenesis opracowała system przeznaczony do zarządzania działalnością gastronomiczną i oferowała go w połączeniu z odpowiednio dobranym wyposażeniem sprzętowym POS. Dzięki takiemu rozwiązaniu oprogramowanie mogło współpracować z urządzeniami wykorzystywanymi bezpośrednio podczas sprzedaży, obsługi zamówień, przygotowywania potraw oraz rozliczania transakcji.

W skład systemu „Revelation” InfoGenesis mogą wchodzić następujące urządzenia:

  1. Komputer klasy PC pełniący funkcję serwera.
  2. Terminale kasowe, między innymi terminale wyposażone w ekrany dotykowe, stanowiska PC z własnym dyskiem twardym lub działające jako urządzenia bezdyskowe, a także terminale typu Handheld, czyli przenośne, bezprzewodowe urządzenia kasowe wyposażone w ekran dotykowy.
  3. Drukarka rachunków.
  4. Drukarka bonów kuchennych.
  5. Drukarka faktur VAT.
  6. Drukarka fiskalna.
  7. Czytnik kart magnetycznych.
  8. Inne urządzenia pracujące w sieci i współpracujące z systemem.

Revelation może być wykorzystywany nie tylko do rejestrowania bieżącej sprzedaży, ale również jako narzędzie wspomagające zarządzanie lokalem gastronomicznym. Umożliwia gromadzenie oraz analizowanie danych dotyczących różnych obszarów działalności przedsiębiorstwa, począwszy od ogólnych zestawień wyników sprzedaży, a skończywszy na szczegółowych informacjach odnoszących się do konkretnych transakcji, pracowników czy stanowisk obsługi.

Dostęp do szczegółowych danych ułatwia osobom zarządzającym ocenę bieżącej sytuacji lokalu oraz podejmowanie decyzji dotyczących jego dalszego funkcjonowania. Analizie mogą podlegać między innymi wielkość sprzedaży, poziom przychodów, aktywność poszczególnych stanowisk czy sposób realizowania zamówień. Dzięki temu system POS przestaje pełnić wyłącznie funkcję elektronicznej kasy, stając się jednocześnie źródłem informacji zarządczej.

Istotną funkcją Revelation jest również możliwość przygotowywania różnego rodzaju raportów oraz dalszego wykorzystywania zgromadzonych danych. Zestawienia mogą być przenoszone do programów pakietu Microsoft Office, w tym do programu Microsoft Excel, co pozwala na ich dalsze opracowywanie, porównywanie oraz prezentowanie w formie dostosowanej do potrzeb przedsiębiorstwa.

Zastosowanie terminali dotykowych może ponadto usprawnić organizację pracy personelu. Obsługa zamówień odbywa się szybciej, a przekazywanie informacji pomiędzy salą restauracyjną, kasą i kuchnią może zostać w dużej mierze zautomatyzowane. Ogranicza to liczbę czynności wykonywanych ręcznie, zmniejsza prawdopodobieństwo wystąpienia pomyłek oraz pozwala skrócić czas potrzebny na obsłużenie klienta.

Wykorzystanie zintegrowanego systemu POS wpływa również na możliwość lepszego kontrolowania działalności lokalu. Informacje dotyczące sprzedaży i rozliczeń są gromadzone w jednym systemie, dzięki czemu kierownictwo ma łatwiejszy dostęp do danych niezbędnych do oceny funkcjonowania restauracji. W większych przedsiębiorstwach gastronomicznych oraz sieciach hotelowych znaczenie takiego rozwiązania jest szczególnie duże, ponieważ pozwala ono na uporządkowanie informacji pochodzących z wielu stanowisk i punktów sprzedaży.

System Revelation można więc traktować jako rozwiązanie łączące funkcje sprzedażowe, kontrolne oraz zarządcze. Jego możliwość rozbudowy sprawia, że może być wykorzystywany zarówno przez niewielkie lokale, jak i przez większe przedsiębiorstwa gastronomiczne. Integracja oprogramowania z terminalami, drukarkami oraz pozostałymi urządzeniami POS pozwala natomiast usprawnić codzienną pracę personelu, poprawić kontrolę nad sprzedażą i dostarczać osobom zarządzającym informacji potrzebnych do podejmowania decyzji.

Dodatkową zaletą systemu Revelation jest możliwość bieżącego monitorowania pracy lokalu gastronomicznego. Osoba zarządzająca może uzyskać dostęp do informacji dotyczących aktualnej sprzedaży, liczby obsługiwanych rachunków, wartości poszczególnych transakcji czy wyników osiąganych przez konkretnych pracowników. Pozwala to szybciej reagować na pojawiające się problemy oraz lepiej organizować pracę całego zespołu. W praktyce oznacza to, że decyzje zarządcze mogą być podejmowane na podstawie rzeczywistych danych, a nie jedynie na podstawie obserwacji czy intuicji kierownika.

Duże znaczenie ma również możliwość analizowania sprzedaży według określonych kategorii produktów, godzin, dni tygodnia czy stanowisk kasowych. Dzięki temu można ustalić, które potrawy i napoje cieszą się największym zainteresowaniem klientów, a które są zamawiane sporadycznie. Informacje tego rodzaju są szczególnie przydatne przy konstruowaniu menu, planowaniu promocji oraz podejmowaniu decyzji dotyczących wycofania z oferty produktów generujących niewielką sprzedaż. Pozwalają także lepiej przewidywać zapotrzebowanie na poszczególne składniki i odpowiednio organizować zaopatrzenie.

System POS może również wspomagać kontrolę pracy personelu. Każdy pracownik może korzystać z indywidualnego identyfikatora lub karty, co pozwala przypisać określone operacje do konkretnej osoby. Dzięki temu możliwe jest szczegółowe rozliczanie sprzedaży, anulowanych pozycji, udzielanych rabatów czy innych operacji wykonywanych na rachunku. Takie rozwiązanie zwiększa przejrzystość funkcjonowania lokalu i ułatwia wykrywanie nieprawidłowości. Jednocześnie daje możliwość oceny efektywności poszczególnych pracowników oraz porównywania osiąganych przez nich wyników.

Istotnym obszarem zastosowania systemu jest także komunikacja pomiędzy kelnerami a zapleczem kuchennym. Po wprowadzeniu zamówienia do terminala informacja może być automatycznie przekazana do odpowiedniego stanowiska przygotowującego danie lub napój. Ogranicza to konieczność ręcznego przekazywania zamówień oraz zmniejsza ryzyko pomyłek wynikających z nieczytelnego zapisu czy błędnego odczytania polecenia. Skrócenie czasu przepływu informacji przekłada się bezpośrednio na sprawniejszą obsługę gości i lepszą organizację pracy kuchni.

W lokalach o dużej liczbie klientów szczególnie ważna jest szybkość działania systemu. Każde opóźnienie w rejestrowaniu zamówień czy drukowaniu rachunków może prowadzić do tworzenia się kolejek i pogorszenia jakości obsługi. Z tego względu zastosowanie terminali dotykowych oraz intuicyjnego interfejsu znacząco ułatwia wykonywanie codziennych czynności. Pracownik może szybko znaleźć odpowiednią pozycję w menu, zmienić ilość zamawianych produktów, dodać uwagi do zamówienia czy podzielić rachunek pomiędzy kilka osób.

Revelation może być również wykorzystywany do obsługi bardziej złożonych operacji, charakterystycznych dla restauracji działających w hotelach. Dotyczy to między innymi przypisywania rachunków do pokoju hotelowego, rozliczania usług gastronomicznych w ramach pobytu czy obsługi różnych punktów sprzedaży znajdujących się na terenie jednego obiektu. Integracja danych pochodzących z kilku miejsc może znacznie uprościć rozliczenia oraz umożliwić kierownictwu uzyskanie pełniejszego obrazu działalności gastronomicznej całego obiektu.

Ważną funkcją systemów tego rodzaju jest także możliwość ograniczania błędów związanych z ręcznym wprowadzaniem danych. Automatyzacja znacznej części procesów zmniejsza liczbę pomyłek przy naliczaniu cen, podatków czy rabatów. Poprawnie skonfigurowany system może również kontrolować uprawnienia pracowników, dzięki czemu nie każda osoba ma dostęp do wszystkich funkcji. Operacje takie jak anulowanie rachunku, udzielanie większego rabatu czy zmiana określonych ustawień mogą wymagać zgody osoby posiadającej wyższy poziom uprawnień.

Nie bez znaczenia pozostaje również możliwość archiwizowania danych. Informacje dotyczące sprzedaży mogą być przechowywane przez dłuższy czas i wykorzystywane do porównań okresowych. Kierownictwo może dzięki temu analizować zmiany przychodów, obserwować sezonowość sprzedaży czy porównywać wyniki z analogicznymi okresami wcześniejszych lat. Takie zestawienia są szczególnie użyteczne przy planowaniu budżetu, określaniu celów sprzedażowych oraz przygotowywaniu prognoz na kolejne miesiące.

Z punktu widzenia zarządzania przedsiębiorstwem gastronomicznym system Revelation należy więc postrzegać jako narzędzie wspierające znacznie szerszy zakres działań niż samo rejestrowanie sprzedaży. Łączy on funkcje operacyjne z możliwością prowadzenia kontroli i analizy danych, co pozwala usprawnić codzienną pracę lokalu oraz zwiększyć dostęp kierownictwa do informacji. W warunkach rosnącej konkurencji na rynku gastronomicznym szybki dostęp do wiarygodnych danych może mieć istotny wpływ na jakość podejmowanych decyzji oraz zdolność przedsiębiorstwa do reagowania na zmieniające się potrzeby klientów.

image_pdf

Wymuszenie rozbójnicze

5/5 - (1 vote)

Przestępstwo określone w art. 282 Kodeksu karnego z 1997 r. – wymuszenie rozboju, jest równoznaczne ze zbrodnią opisaną w art. 211 Kodeksu karnego z 1969 roku.

Art. 282 kk: Kto, w celu osiągnięcia korzyści majątkowej przemocą, groźby zamachu na życie lub zdrowie albo gwałtownego zamachu na mienie, zmusza inną osobę do rozporządzania majątkiem własnym lub cudzym albo do zaprzestania działalności gospodarczej, podlega karze pozbawienia wolności od roku do lat trzech. [1]

Wymuszenia rabunkowe to trzecie przestępstwo przeciwko mieniu zaliczane do tzw. Zbrodni rabunkowych. Ta zbrodnia jest najbardziej podobna do napadu z bronią w ręku. Wspólną cechą tych przestępstw jest atak na osobę połączony z zamachem na mienie. Przestępstwo wymuszenia rabunku różni się od rozboju w kilku elementach. Po pierwsze, rozbój ma wąsko zdefiniowany przedmiot ochrony, jakim jest jedynie prawo do majątku ruchomego, a w przypadku wyłudzenia mienia chronione są wszelkie formy mienia oraz wolność działalności gospodarczej. Po drugie, rabunek polega na równoczesnym, z zastosowaniem środków przymusu, zajęciu mienia przez sprawcę, gdzie wymuszenie charakteryzuje się nie tyle uzyskaniem władzy nad mieniem, ile zmuszeniem ofiar do późniejszego rozporządzania mieniem w rezultacie działań sprawcy. Po trzecie, rozbój wymuszony ma nieco węższą definicję działań sprawcy w stosunku do właściciela nieruchomości, gdyż nie obejmuje zachowań polegających na utracie przytomności lub bezradności człowieka podczas ataku. [2]

Jednak w przypadku wymuszenia sprawca może użyć przemocy pośredniej w postaci groźby gwałtownego zamachu na mienie w celu wywarcia takiego wpływu na osobę.

Sztuka. 282 Kodeksu karnego chroni przed wyłudzeniem mienia, posiadania oraz innych praw majątkowych i odpowiedzialnych określonego podmiotu do nietykalności majątkowej i fizycznej oraz wolności, zdrowia, życia ludzkiego i swobody prowadzenia działalności gospodarczej. Podmiotem rozboju jest osoba, której sprawca powoduje zbycie mieniem dla siebie i mieniem lub osoba, której sprawca doprowadzi do zaprzestania działalności gospodarczej.

Przez mienie będące przedmiotem ochrony na tego rodzaju czyn zabroniony należy rozumieć wszelkie prawa majątkowe, prawa rzeczowe lub obligatoryjne, w tym usługi, pożytki, pożytki i pożytki, które są własnością danego podmiotu. Pojęcie własności pojawia się w elementach tego przestępstwa jako zbiorcza nazwa wszystkich subiektywnych praw majątkowych, absolutnych i względnych, zarówno cywilnych, jak i innych. [3]

Przestępstwo z artykułu 282 Kodeksu karnego, podobnie jak rozbój, jest przestępstwem powszechnym. Każda agencja odpowiedzialna za przestępstwo może to zrobić.

Sztuka. 282 Kodeksu karnego szczegółowo wymienia podejście sprawcy. Polega ona na przekonaniu innej osoby do sprzedaży mienia lub zaprzestania działalności związanej z przemocą, przetrwaniem, zdrowiem lub obrażeniami ciała.

Przemoc, znak rozpoznawczy sztuki. 282 kk ma szerszy zakres niż przemoc w rozumieniu art. 280 kk, dotyczy to zarówno użycia przemocy wobec osoby, jak i mienia. Jednocześnie prowadzić – fakt w rozumieniu art. 282 kk można stwierdzić, jeżeli sprawca dopuści się któregokolwiek z zachowań określonych w tym przepisie. Ponieważ wszelkie środki zmierzające do osiągnięcia określonego rezultatu są brutalne, a celem jest wpłynięcie na psychikę ofiary tak, aby jego wola została odpowiednio ukształtowana, można stwierdzić, że w odniesieniu do przejawów ataku inna osoba może zostać zmuszona do określonego zachowania. [4]

Niebezpieczeństwo eksperymentu dotyczącego życia lub zdrowia nazywane jest ryzykiem kryminalnym. W związku z omawianym rodzajem czynu zabronionego celem zagrożenia musi być ukształtowanie psychiki zagrożonej istoty w sposób pożądany przez sprawcę, co wyraża się w określonej decyzji o majątku osoby zagrożonej. Jednocześnie istotne jest, aby groźba wzbudziła u adresata uzasadnioną obawę, że zostanie spełniona, jeśli nie podejmie działań, o które zwrócił się sprawca. [5] Zamach na życie lub zdrowie może być przestępstwem przeciwko życiu lub przestępstwem przeciwko zdrowiu. Zdefiniowane w art. 282, groźba dotyczy również zamachu na mienie pokrzywdzonego lub innej osoby, zwłaszcza najbliższej. Musi być zwiastunem gwałtownego ataku, który podpalił lub wysadził budynek w powietrze, zniszczył lub uszkodził przedmioty (np. Samochody), zatrute bydło itp. [6] 282 Kodeksu karnego musi być jasne.

Zagrożenie wynikające z artykułu 282 Kodeksu karnego jest znacznie mniejsze niż z artykułu 280 Kodeksu karnego. Nie odnosi się do sprawcy użycia siły w ogóle, ale ma jasno określony charakter. Jest to ogłoszenie zamachu na sprawcę ze szkodą dla jego życia lub zdrowia albo gwałtownego zamachu na mienie, jeżeli sprawca nie sprzeda mienia lub zaprzestanie działalności gospodarczej.

Istotny dla rozróżnienia między nimi w art. 280 kk i art. 282 kk jest moment, w którym sprawca konfiskuje mienie innych osób. Istota wymuszenia rabunkowego polega na tym, że sprawca namawia kogoś innego do sprzedaży swojej własności lub zaprzestania prowadzenia działalności w przyszłości. Z kolei rabunek jest przestępstwem skierowanym zarówno przeciwko osobie, jak i mieniu, a zastosowana w nich przemoc, ryzyko jej natychmiastowego użycia, czy też ryzyko utraty przytomności lub bezradności są jedynie środkiem do własności. Sprawca używa określonych metod wywierania wpływu, aby natychmiast zająć czyjąś własność. Aby ustalić, czy w konkretnym przypadku doszło do rabunku lub wymuszenia, należy najpierw odpowiedzieć na pytanie, jak i jak sprawca przejął mienie. [7]

Szantaż, podobnie jak rabunek, jest przestępstwem materialnym. Prowadzą one do sprzedaży mienia sprawcy lub wskazanej przez niego osoby albo do zaprzestania wykonywania określonej działalności gospodarczej przez osobę zainteresowaną. Ten z art. 282 ma miejsce tylko wtedy, gdy ofiara, której grozi eksperyment zdrowotny lub życiowy albo gwałtowny atak na minę, posiada majątek. [8]

Przestępstwo wymuszenia rozbójniczego ma dwa punkty wpływu. Pierwsza to osoba, która jest zmuszona przez sprawcę do określonego zamachu, a druga to cecha mająca na celu zrazić pokrzywdzonego lub określony rodzaj działalności pokrzywdzonego, z którego ma on zrezygnować.

Wymuszenie rozbójnicze, podobnie jak rabunek, jest przestępstwem ukierunkowanym. Ze względu na sposób przedstawiania wykonawczych cech przestępstw wymuszeń we wszystkich ich odmianach, należy je popełniać wyłącznie z bezpośrednim zamiarem, a celem sprawcy musi być uzyskanie korzyści dla siebie albo innej osoby.[9]


[1] Ustawa z dnia 6.06.1997 r., Dz. U. z dnia 2.08.1997 r., Nr 88, poz. 553 z późniejszymi zmianami.

[2] M. Dąbrowska-Kardas, P. Kardas: Przestępstwa przeciwko mieniu, s. 102.

[3] Tamże, s. 104.

[4] P. Kardas, J. Satko: Przestępstwa przeciwko mieniu, Przegląd problematyki, Orzecznictwo (SN 1918- 2000), Piśmiennictwo, Zakamycze, Kraków, s. 67.

[5] M. Dąbrowska-Kardasa, P. Kardas: Przestępstwa przeciwko mieniu, s. 105.

[6] A. Marek: Komentarz do Kodeksu karnego, Część szczególna, Wydawnictwo Prawnicze Sp. z o.o., Warszawa 2000, s. 307.

[7] M. Dąbrowska-Kardas, P. Kardas: Przestępstwa przeciwko mieniu, s. 108.

[8] Tamże, s. 109.

[9] A. Marek: Komentarz do Kodeksu karnego, Część szczególna, Wydawnictwo Prawnicze Sp. z o.o., Warszawa 2000, s. 308.

image_pdf

Samozatrudnienie w Polsce

5/5 - (1 vote)

Już ponad dwa miliony Polaków pracuje i zarabia, nie mając etatu – wynika z raportu Europejskiej Fundacji na rzecz Poprawy Warunków Życia i Pracy (EFILWC)[1]. Tzw. Samo-zatrudnieni, czyli osoby działające na własny rachunek, lecz świadczące pracę na podstawie umów z firmami lub klientami, stanowią u nas 26 proc. wszystkich pracujących. To ponad dwukrotnie więcej niż w Czechach, trzykrotnie więcej niż na Węgrzech, czterokrotnie więcej niż na Słowacji (przeciętna w „starej” Unii wynosi 11 procent)!

Zmianę formy zatrudnienia najczęściej wymuszają pracodawcy, którzy chcą zmniejszać koszty działania firm   (z własnych kieszeni muszą płacić m.in. 23 proc. składki ZUS za pracowników na etatach). Gdy bezrobocie wynosi 19 proc., mało kto odrzuca propozycję przejścia na samo-zatrudnienie. Jest to jednak korzystny proces, społeczeństwo uczy się brać większą odpowiedzialność za swoją karierę zawodową i życie[2]. Coraz częściej na umowy-zlecenia, umowy o dzieło czy dość swobodnie konstruowane umowy cywilne chcą jednak przechodzić sami pracownicy. Najważniejsze, w takiej pracy jest brak ograniczeń. Ktoś ma wykonać usługę i sam decyduję, w jaki sposób. Samo-zatrudnienie najszybciej zdobywa popularność w branży komputerowej, usługach bankowych, księgowości, konsultingu, mediach, zarządzaniu, ale także w drobnych usługach (kosmetycznych, fryzjerstwie itp.). Łatwiej do nowej sytuacji przystosowują się mężczyźni, gdyż dla wielu kobiet – ze względu na ochronę pracy w okresie ciąży i macierzyństwa – etat ma nadal duże znaczenie- jednak jest to tylko mit..

W praktyce praca na własny rachunek oznacza większe bezpieczeństwo zatrudnienia. Etat można stracić dość łatwo, ale raczej nie zdarzy się, by kilku zleceniodawców naraz zrezygnowało z usług. Na przykład, by pracownik na etacie mógł zarabiać około 4000 zł netto miesięcznie, właściciel firmy co miesiąc musi wydawać na niego około 6500 zł (składki na ZUS, ubezpieczenie zdrowotne itp.). Osobie działającej na własny rachunek i świadczącej pracę na rzecz firmy można zaś płacić około 5500 zł (plus VAT), by „na rękę” dostawał tyle co poprzednio (często pracodawcy „dzielą się” zaoszczędzoną kwotą z pracownikiem przechodzącym na samo-zatrudnienie). Dodatkowo pracodawca nie ponosi kosztów urlopu i zwolnień lekarskich pracownika. Ten zaś może wliczać w swoje koszty zakup paliwa, rozmowy telefoniczne itp., płacąc przy tym 19-procentowy podatek (jeśli jednak wystawiamy faktury swojemu byłemu pracodawcy, podatek liniowy możemy płacić dopiero po dwóch latach od rezygnacji z etatu u niego).

Z mitem etatu Polacy wiążą często mit emerytury, lecz dziś wolnemu strzelcowi rynek oferuje wiele możliwości zapewnienia sobie pieniędzy na starość (III filar, fundusze inwestycyjne). Podobnie jest z ubezpieczeniem zdrowotnym. Na przykład pracujący na umowę o dzieło mogą się sami ubezpieczyć w NFZ za 198 zł miesięcznie, a w prywatnych klinikach cena miesięcznego podstawowego abonamentu często nie przekracza 100 zł.

Jak zauważył niedawno Lester C. Thurow, słynny amerykański profesor z Massachusetts Institute of Technology, jeszcze do lat 80. symbolem gospodarki USA był koncern General Motors, prężna firma, ale słynąca wtedy także z hojnych programów emerytalnych dla pracowników, podwyżek, znikomych zmian kadrowych. Dziś takim symbolem jest sieć handlowa Wal-Mart, stosująca całkowicie inny model: niskie pensje, wynajem pracowników, żadnych programów emerytalnych. Cięcie kosztów nie doprowadziło jednak w USA do patologicznego bezrobocia, bo Amerykanie zawsze ułatwiali znalezienie pracy, zamiast utrudniać jej utratę.

W Europie Zachodniej jest odwrotnie: podczas gdy za oceanem tylko 5 proc. bezrobotnych pozostaje bez pracy ponad rok, we Francji, Niemczech czy Skandynawii takie osoby stanowią przeciętnie 44 proc. bezrobotnych. W latach 90., gdy światowy biznes ogarnął pęd do restrukturyzacji, gospodarki z prze regulowanym rynkiem pracy znalazły się w tarapatach.. Przykładem krachu systemowego najlepiej widać w Japonii, gdzie pracownicy byli niemal nieusuwalni, a ich posady -dziedziczne. Gdy je stracili, walił im się świat[3].

W Polsce osoby samo-zatrudnione to najbardziej wydajni pracownicy; pracują przeciętnie 55,8 godziny tygodniowo, aż o 15 godzin więcej niż zatrudnieni w firmach na etatach! Ponieważ każda przepracowana godzina oznacza zwiększenie stanu konta. Tę najbardziej wydajną część społeczeństwa zamierza ukarać rząd Marka Belki. Przedsiębiorcom zarabiającym mniej niż 4 tys. zł miesięcznie chce podnieść składkę ubezpieczeniową o 300 proc. i tym samym zredukować ich dochody o jedną czwartą. Samo-zatrudnieni zwykle płacą składki w minimalnej wymaganej wysokości, bo wiedzą, że za oddane państwu pieniądze nic nie dostają.

Porównanie kosztów zatrudnienia oraz wynagrodzenia netto w wypadku różnych form świadczenia pracy lub usług:

– Przyjęliśmy, że pracownik zarabia na etacie 5000 zł brutto, a pracodawca ponosi w tej sytuacji miesięczny koszt jego zatrudnienia w wysokości 5992 zł. Tyle też chce przeznaczyć na opłacenie pracownika przy innych formach świadczenia pracy lub usług.

– Wynagrodzenie miesięczne netto:

  • umowa o pracę 3239 zł
  • działalność gospodarcza 4531 zł
  • umowa-zlecenie 3452 zł
  • umowa o dzieło 5466 zł (z przeniesieniem praw autorskich)

Założenia:

  1. Osoba prowadząca działalność gospodarczą opłaca minimalną składkę na ZUS i ubezpieczenie zdrowotne (dane z września, października i listopada 2004 r.).
  2. Koszty uzyskania przychodu z tytułu prowadzenia działalności gospodarczej wynoszą 10 proc. przychodu.
  3. Umowa-zlecenie stanowi jedyny tytuł do płacenia składki na ZUS i ubezpieczenie zdrowotne.
  4. W ramach umowy o dzieło rozporządza się autorskimi prawami majątkowymi (koszty uzyskania przychodu w wysokości 50 proc. przychodu)[4]

[1] 2004 r.

[2] prof. Andrzej Koźmiński, rektor Wyższej Szkoły Przedsiębiorczości i Zarządzania w Warszawie.

[3] Prof.  Krzysztof Pawłowski, rektor Wyższej Szkoły Biznesu w Nowym Sączu.

[4] Źródło: Ernst & Young

Gdy potrzebujesz pomocy w napisaniu pracy z bezpieczeństwa, to polecamy serwis pisanie prac z bezpieczeństwa

image_pdf

Podłączenie sieci lokalnej do Internetu

5/5 - (1 vote)

Praca inżynierska

Łącze z Internetem

Aby połączyć sieć lokalną z Internetem, w pierwszej kolejności wybrać należy rodzaj tego połączenia adekwatnie do potrzeb, możliwości technicznych oraz zasobów finansowych.

Modem analogowy

Analogowe łącze komutowane jest to najprostszy i na krótką metę obecnie chyba najtańszy sposób na połączenie z Internetem. Jego podstawową wadą jest mała szybkość transmisji, niska niezawodność oraz fakt zajęcia linii telefonicznej podczas połączenia modemowego. Opłata za połączenie jest zależna od czasu jego trwania. Największą prędkością, jaką można przy wykorzystaniu tego rodzaju połączenia uzyskać, jest teoretycznie 56 kb/s, ale praktycznie prędkość transmisji rzadko przekracza 40 kb/s.

Modem ISDN

ISDN (Integrated System Digital Network)jest łączem cyfrowym złożonym z dwóch kanałów o prędkości 64 kb/s każdy. Można, więc przy jego wykorzystaniu uzyskać połączenie z prędkością 128 kb/s lub 64 kb/s przy jednoczesnym korzystaniu z telefonu. Wadą tego rozwiązania są wyższe koszty eksploatacji (droższe są połączenia telefoniczne) w porównaniu z linią analogową.

HIS czyli SDI

Usługą, którą Telekomunikacja Polska S.A. Zaczęła oferować polskim internautom, jest tania oferta połączenia stałego z Internetem opartego na rozwiązaniu firmy Ericsson – HIS (Home Internet Solution) i zwane w TPSA – SDI (Szybki Dostęp do Internetu). Usługa ta zapewnia dostęp z prędkością 115.2 kb/s. Taka szybkość wystarcza do połączenia z Internetem sieci złożonej już z kilku komputerów. Oczywiście wydajność takiego połączenia w przeliczeniu na jeden komputer będzie tym mniejsza, im więcej komputerów będzie z niego jednocześnie korzystać.

Technologia przesyłu danych jest podobna do linii ISDN. SDI umożliwia jednoczesne korzystanie z podłączonego telefonu, lecz w takim wypadku prędkość połączenia spada do 70 kb/s.

Jest to obecnie najtańsza na rynku oferta połączenia stałego, której dodatkową zaletą jest stały, widziany z zewnątrz adres IP, co oznacza, że możliwe jest postawienie własnego prostego serwera internetowego.

Więcej informacji można znaleźć na stronach Telekomunikacji Polskiej S.A. pod adresem http://www.tpsa.pl oraz witrynie firmy Ericsson (http://his.ericsson.pl).

Modem kablowy

Ofertą przedstawianą coraz częściej przez telewizje kablowe jest dołączenie do Internetu przez łącze stałe.

Połączenie to jest wykonywane przy pomocy tzw. modemu kablowego umożliwiającego transmisję danych po kablu telewizyjnym. Rozwiązanie to jednak jest jak dotąd mało rozpowszechnione prawdopodobnie ze względu na wysokie koszty takiego rozwiązania. Należy jednak przypuszczać, że w najbliższych latach technologia ta się rozwinie.

xDSL

Jest to technologia dzierżawionych łącz stałych umożliwiająca, przy pomocy modemów z rodziny DSL (Digital Subscriber Line), uzyskanie transmisji danych po parze miedzianej wydzielonej specjalnie do tego celu.

ADSL (Asymmetric DSL) – polega na podziale pasma wykorzystywanego do transmisji na tzw. UpLink i DownLink. Wykorzystuje się tu fakt, że przeciętny użytkownik Internetu pobiera z Sieci znacznie więcej danych, niż do niej wysyła. Umożliwia to przydzielenie większej szerokości pasma dla transmisji do internauty oraz mniejszej dla transmisji od niego, co skutkuje różną przepustowością łącza w każdym kierunku. Szybkość transmisji zależy również oczywiście od długości pary miedzianej oraz jakości kabla i zakłóceń zewnętrznych.

W chwili gdy piszę te słowa, TPSA wprowadza nową usługę pod nazwą „neostrada” będącą ofertą stałego dostępu do Internetu przy wykorzystaniu technologii ADSL. Przepustowość UpLink’a ma w założeniu wynosić 64 kb/s zaś DownLink’a do 256 kb/s.

RADSL (Rate Adaptive DSL) – opiera się na technologii ADSL. Jej cechą charakterystyczną jest możliwość negocjacji przez modemy prędkości połączenia w zależności do jakości linii.

SDSL (Single line DSL) – zapewnia symetryczną transmisję dwukierunkową po jednej parze przewodów miedzianych z prędkością 2 Mb/s.

HDSL (High data rate DSL) – umożliwia transmisję z prędkością 2 Mb/s po dwóch parach miedzianych. Jest to starsza wersja SDSL.

Udostępnianie połączenia internetowego w sieci lokalnej

Gdy już mamy zapewnione połączenie z Internetem na jednej maszynie, należy zastanowić się, jak udostępnić to połączenie innym komputerom. Do udostępniania połączenia internetowego w sieci lokalnej można wykorzystać komputer podpięty do sieci lokalnej z jednej strony, oraz drugą kartę sieciową połączoną z Internetem. Aby Internet był widziany z sieci lokalnej należy zastosować oprogramowanie wykorzystujące technologię NAT lub tzw. proxy serwer.

Można również wykorzystać mechanizm dzielenia połączenia modemowego wbudowany w drugą edycję systemu MS Windows 98/XP.

Dużo lepszym jednak rozwiązaniem (dającym dużo większe możliwości zwłaszcza, jeśli dysponujemy stałym łączem do Internetu) jest uruchomienie osobnej maszyny zajmującej się tylko umożliwieniem dostępu do Sieci (ew. udostępniającymi również inne usługi sieciowe) pracującej pod którymś z systemów uniksowych np. pod systemem Linux. Jej uruchomienie będzie na pewno dużo trudniejsze, niż uruchomienie udostępniania połączenia pod Windows, lecz w wielu wypadkach będzie się to bardziej opłacać, gdyż będziemy mieć większą (praktycznie prawie całkowitą) kontrolę nad tym, jakiego rodzaju aplikacjom klienckim umożliwiamy dostęp do Internetu. Rozwiązanie to jest również o wiele wydajniejsze, dużo bardziej niezawodne i bezpieczniejsze z punktu widzenia bezpieczeństwa samej sieci wewnętrznej przed atakami z zewnątrz.

W następnym rozdziale przybliżę państwu proces instalacji sieciowego serwera internetowego, na którym zainstalowany zostanie system LUNUX. W kolejnym rozdziale znajdziecie podstawową konfigurację serwera do pracy w sieci i udostępniania Internetu. Na końcu pracy umieszczona jest konfiguracja usług działających na serwerze: WWW, FTP, MAIL. Poniżej jako ciekawe rozwiązanie pozwoliłem sobie umieścić minidystrybucję linuxa „Freesco”.

Minidystybucja Freesco

Freesco powstało w 1999r.i spełnia rolę jednodyskietkowego routera rozdzielającego Internet w sieci lokalnej. Freesco to system oparty na Linuxie. Ma niewielkie wymagania sprzętowe i może służyć jako router dla łącz SDI, neostrada (pppoe), DSL i innych opartych na dostępie do Internetu przez kartę sieciową lub modem na złączu szeregowym. W podstawowej wersji działa z dyskietki. Może też pełnić funkcję serwera usług (www, e-mail, ssh, ftp i inne). Wymaga komputera z procesorem minimum 386 i 8 MB RAM. Po zakończeniu konfiguracji, nie jest potrzebna karta graficzna, monitor, ani klawiatura (o ile umożliwia to BIOS komputera). Freesco jest też systemem bezpiecznym, ponieważ większość exploitów wymaga kompilatora, a tego we Freesco brak. Poza tym Freesco działa na dyskietce którą po załadowaniu można wyj ąc ze stacji dyskietek i system działa w pamięci komputera.

Linux Freesco doskonale się nadaje do zastosowania wszędzie tam, gdzie niewielkim kosztem potrzeba założyć sprawny i wydajny serwer, a więc w szkołach, małych firmach, sieciach sąsiedzkich.

Freesco easy PL-0.2.7- Dla łącza SDI

założenia:

Router dyskietkowy umożliwiający łatwe skonfigurowanie i uruchomienie osobom, które nigdy wcześniej nie miały do czynienia z Linuxem. Konfiguracja ma umożliwiać dostęp do Internetu kilu komputerom na łączu SDI (lub modemie).

W związku z tym zaimplementowano następujące funkcje:

  • justice, podział łącza między komputery uruchamiany w momencie przekroczenia określonej wartości pobranych danych przez któryś z komputerów w zależności od ilości komputerów aktywnych w sieci;
  • status on line wyświetlany na stronie www, pozwalający użytkownikom na sprawdzenie, kto aktualnie jest włączony do sieci. Na stronie www można jednocześnie zobaczyć, informacje dla użytkowników (w tym przykładowy regulamin sieci) oraz wypisane efekty działania *justice*;
  • atd i synctime – synchronizacja czasu letniego i zimowego;
  • allow, czyli skrypt umożliwiający dostęp do Internetu tylko określonym komputerom;
  • block/unblock, skrypt działający w panelu kontrolnym umożliwiający zablokowanie komputerów (np. w związku z niepłaceniem abonamentu);
  • simple, dodatkowy użytkownik uprawniony do wykonania komendy reboot i halt;
  • setup po polsku

wersja EASY charakteryzuje się uproszczoną konfiguracją – opis działania:

Router na dyskietce uruchamia się z włączonymi usługami:

  • serwer DNS
  • panel kontrolny www i synchronizacja czasu
  • serwer www
  • telnet
  • oidentd usługi włączone są wewnętrznie (dla komputerów w sieci – opcja „s”

[security]) konfiguracja:

  1. Wrzucamy plik exe i feasyPL.img do jednego katalogu i uruchamiamy ten pierwszy
  • wpisujemy nazwę pliku z obrazem, następnie „a” i w ciągu minuty obraz jest już gotowy.

W przypadku systemu linuxowego dd if=FeasyPL.img of=/dev/fd0.

Przypomnę tu, że odtąd każde wpisane polecenie potwierdzamy naciśnięciem klawisza ENTER, a nie kliknięciem myszki.

  1. Uruchamiamy system z dyskietki na komputerze wyposażonym w monitor i klawiaturę, później można pracować bez monitora i klawiatury, jeśli BIOS komputera to umożliwia. Uruchamiamy normalny tryb pracy routera.
  • logujemy się (login: root<enter>, hasło: root<enter>)
  • wpisujemy:dial<enter>
  • nastąpi wykonanie skryptu, który po polsku przeprowadzi nas przez proces konfiguracji łącza SDI lub modemu (jeśli jest to modem zewnętrzny). Urządzenie musi być podpięte do COM1.
  • wpisujemy: config<enter>, żeby skonfigurować sieć i skrypty dzielące połączenie oraz pokazujące komputery w sieci. Serwer domyślnie otrzymuje numer 192.168.1.1, zatem komputery w sieci muszą mieć ustawione numery od 192.168.1.2 do 192.168.1.254 i maskę
  • serwer jest też bramkę i spełnia funkcję serwera DNS. Dlatego w ustawieniach sieci (komputerów klienckich) musimy wpisać numer serwera w odpowiednich okienkach.

Uwaga! Powyższe ustawienia można zmienić używając setupu (po reboocie!), który daje możliwość pełnej konfiguracji. Pamiętać trzeba jednak, że jeśli zmienimy zakres adresów IP np. na 192.168.0.0/24, to ręcznie należy wyedytować plik *allow*, który znajduje się w: /mnt/router/fix, ponieważ w przeciwnym razie żaden komputer w sieci nie będzie miał dostępu do Internetu.

  • wpisujemy passwd<enter> i dwukrotnie wpisujemy nowe hasło dla roota (superużytkownika) za każdym razem potwierdzając je enterem.
  • wpisujemy admpasswd<enter>, żeby zmienić hasło użytkownika admin, który może zarządzać serwerem z poziomu www i podobnie zmieniamy hasło (domyślnie login: admin, hasło: admin)
  • wpisujemy passwd simple<enter>, żeby zmienić hasło użytkownika simple, który uprawniony jest jedynie do wykonania komendy reboot i halt (domyślnie brak hasła, co blokuje logowanie).
  • jeśli chcemy korzystać z Oidenta, wpisujemy config-ident i edytujemy listę komputerów w naszej sieci.

Jest to bardzo istotne jeśli chcemy zapewnić dostęp do IRC, a ponadto zapewnia identyfikację komputerów w sieci w razie ewentualnych problemów.

  • wpisujemy reboot<enter>, żeby ponownie uruchomić serwer.
  1. Po uruchomieniu routera wpisujemy w oknie adresu przeglądarki: adres naszego serwera – strona informacyjna (zawierająca przykład regulaminu).
  • tę stronę można sobie przeredagować używając polecenia: edt /www/index.html

Ponieważ na dyskietce jest obecnie 34 kB wolnego miejsca, więc można umieścić tam wykonaną± przez siebie stronę, wgranie pliku najlepiej używając komendy snarf adres/plik.

Przy czym musimy dysponować zewnętrznym serwerem, na którym umieścimy stronę.

adres.serwera:82/admin.htm – wejście do panelu kontrolnego z trzema możliwościami:

blokada określonych IP, odblokowanie i obsługa panelu (np. przeglądanie logów, zdalny reboot).

nasze.sdi.tpnet.pl:82 – strona, którą zobaczą użytkownicy zablokowani zamiast czegokolwiek, co wywołają. Ta sama strona służy również do pokazania informacji, kto jest online i czy jakieś komputery podlegają ograniczeniom shapera. minimalne wymaganie sprzętowe: procesor – 486 DX2 RAM – 12 MB

sprawna stacja dyskietek

monitor i klawiatura (na czas konfiguracji) modem zewnętrzny lub terminal HIS na porcie COM1 karta sieciowa:

  • PCI na rtl8139, SIS900, RTL 8029
  • ISA zgodna z NE 2000 (ustawienia: IRQ 10 IO 0x300)
  • ISA 3com509 (ustawiona jak wyżej)

Inne karty sieciowe bądź wymagały doinstalowania sterowników i/lub skorzystania z setupu.

Obecna wersja zawiera justice 3.3, poprawiono plik dial dopisując ostrzeżenie przed nadpisaniem pliku i umożliwiając wyjście bez edycji. Plik dial zawiera obecnie wpis IP półki SDI.

Skrypt status online działa po wywołaniu z poziomu www (nie obciąża pamięci).

Dodano również demona oidentd.

Możliwość podpięcia drugiej stacji dyskietek (fd1)

Obsługa kart sieciowych SIS900

Konfiguracja Freesco dla Neostrady+ (RJ45)

Posted on 07-02-2004 o godz. 00:50:22 Topic: Freesco 0.3

Konfiguracja łącza Neostrada+ (RJ45)

  1. Ściągnij z działu download „freesco032.zip”

(lub inne 0.3.x ale wtedy kolejność poleceń może się trochę różnić ) i przygotuj dyskietkę (make fd.bat),

  1. Po uruchomieniu, zaloguj się (użytkownik: root, hasło: root),
  2. Wejdź do setup’u (polecenie 'setup’), setup [enter]

[enter]

pe [enter] #PPPoE/PPtP router:

626 Use PPP over Ethernet connection to ISP (y/n)  []?

y [enter]

PPP over ethernet protocol PPP(o)E or PP(t)P (o/t) ? []?

o [enter]

Do you want to enable a route (y/n) ? []?

n [enter]

611 Hostname of this computer [router]? router [enter]

Ethernet hardware settings (x – exit) []? 0

Nic0 I/O addr (0xHEXADDR or 0 for PCI card or – to disable) [0]?

0 [enter] # jeżeli masz karte PCI PnP

Nic0 IRQ line (decimal number, 0 for PCI card or – to clear) [0]? 0 [enter] # jeżeli masz karte PCI PnP

Ethernet hardware settings (x – exit) []? 1

Nic0 I/O addr (0xHEXADDR or 0 for PCI card or – to disable) []?

0 [enter] # jeżeli masz kartę PCI PnP

Nic0 IRQ line (decimal number, 0 for PCI card or – to clear) []? x [enter]

Uwaga! – Te ustawienia działają w przypadku kart sieciowych na PCI. W przypadku kart ISA należy wpisać konkretne wartości.

621 IP address of interface [10.0.0.20]?

  • 1 [enter]

627 [enter]

627 Use DHCP client to configure network #0  (y/n) [n]?

y [enter]

1 [enter]

  • [enter]
  • Network #1 connected via interface (- disable network) []? eth1 [enter]
  • [enter]
  • IP address of interface []?

192.168.1.1 [enter]

  • [enter]
  • Network mask []?

255.255.255.0 [enter]

Jeżeli chcesz używać serwera DHCP do przydzielania klientom adresów IP to wpisz:

625 [enter]

625 IP range for DHCP server (- disable) []?

  • XX-192.168.1.XX [enter] #tu wpisz przedział IP przydzielanych dynamicznie

x [ente]

Autodetect modems now ? y/n [y]? n [enter]

Do you need the advanced modem setup ? (y/n) [n]?

n [enter]

  • Trust local network 1 (y/s/n) [s]?

s [enter] #i tak przy każdej kolejnej podsieci

  • Trust modem links (y/n) [n]?

n [enter]

41 Enable caching DNS server y/s/n [s]? s [enter]

  • Number of URL’s to cache ? [300]?

[enter]

  • Enable DNS requests logging (y/n) [n]?

n [enter]

  • Do you want to add static IP’s to your DNS file (y/n) [n]?

n [enter]

  • Enable DHCP server y/n [n]?

Jeżeli chcesz używać serwera DHCP do przydzielania klientom adresów IP to wpisz: y [enter]

  • WINS address (if you have one, otherwise -) []?

[enter]

  • Default-lease-time (sec) [604800]?

[enter]

  • Maximum-lease-time (sec) [604800]?

[enter]

  • Do you want to create/edit static dhcp leases (y/n) []?

y [enter] #jeżeli chcemy na sztywno przypisać IP do MAC adresów

  • Enable public HTTP server y/s/n [n]? y [enter]
  • Public HTTP server IP port [80]?

[enter]

  • Enable time server and router control via HTTP y/s/n [s]? s [enter]
  • Control HTTP server IP port [82]?

[ enter]

  • Host Time server address (- disable syncing time) [clock.org]? [enter]
  • Time offset to UTC(GMT) [-0000]?

+0100 [enter] #w zależności od pory roku :> +0100 lub +0200 461 Enable Print Server(s) y/s/n [n]?

[enter]

47 Enable telnet server y/s/n [n]?

[enter]

51 Enable FTP server (y/s/n) [n]?

[enter]

dalej [enter]

50 Do you want to enable the ident server (y/n/s) [n]?

n [enter]#jeżeli korzystamy z Irca moża być konieczne ustawienie na s lub y [enter] dalej [enter]

913 [enter]

  • Primary DNS address (usually your providers DNS) []?

194.204.159.1 [enter]

  • [enter]

914 Secondary DNS address?

194.204.152.34 [enter]

916 [enter]

  • PPP login name (’ clear) []? xxx@neostrada.pl [enter]
  • PPP password (’ clear) []? hasło [enter]

s [enter]

[enter]

[enter]

następuje zmiana haseł na konta root, admin i ppp , należy je koniecznie zmienić [enter] s [enter]

Konfiguracja Ethernet router’a DSL.

  • setup
  • enter
  • E
  • 711 Hostname of this computer []? router
  • 712 Domain name []? interek
  • Autodetect modems now ? y/n [y]? czy posiadamy modem ( jak ktoś by miał się wdzwaniać do naszego serwera ) jeśli posiadamy to dajemy Y jeśli nie to N

Jeśli mamy modem to zostanie wykryty jeśli nie mamy modemu przejść do punktu 8

  • 53 1st modem init string [ATZ]? pozostawiamy ( chyba ze nasz modem potrzebuje jakiś specjalnych ustawień )
  • 8xx How many network interface cards do you have (1-3) []? ilośc

kart sieciowych 2

  • 811 I/O port address of 1st ethernet card [0x300]? I/O karty jeśli PCI to nas to nie interesuje
  • 812 IRQ line of 1st ethernet card [10]? jak wyżej
  • 821 I/O port address of 2nd ethernet card [0]? to samo tyle że dla 2 karty
  • 822 IRQ line of 2nd ethernet card [0]? jak wyżej
  • 720 Use DHCP client to configure 1st network interface y/n [n]? jeśli mamy dynamiczne IP to dajemy Y jeśli statyczne to N
  • 721 Interface name of 1st network, eth0/eth1/eth2 etc [eth0]?

eth0

  • 722 Enable DHCP client message logging y/n [y]? Czy posiadamy stałe IP czy nie. Jeśli damy N to IP pobieramy od ISP a jeśli mamy stałe IP to Y przechodzimy do punktu 724

Dotyczy tylko przy dynamicznym IP

  • 723 Update DNS server settings by DHCP y/n [y]? Y Dotyczy tylko jeśli posiadamy stałe IP
  • 724 IP address of 1st network interface []? nasze IP nadane od ISP
  • 725 Network mask []? Maska podsieci od ISP
  • 726 IP range []?
  • 731 Interface name of 2nd network eth1/eth0:1/eth2 etc []? eth1
  • 732 IP address of 2nd network interface []? IP naszego routera dla sieci 192.168.0.1
  • 733 Network mask []? Maska podsieci 255.255.255.0
  • 734 IP range []? 192.168.0.1 192.168.0.10 Zakres IP jakie ma przydzielać serwer DHCP
  • 411 Enable caching DNS server y/s/n [y]? S
  • 412 Enable DNS requests logging for debug purpose y/n [n]?
  • 421 Enable DHCP server y/s/n [n]? s
  • 431 Enable public HTTP server y/s/n [n]? serwer www Y
  • 441 Enable time server and router control via HTTP y/s/n [s]? controla poprzez www S ( Sieć )
  • 442 Control HTTP server IP port [82]?
  • 443 Host Time server address, ’-’ – disable time service []?
  • 451 Enable Print Server(s) y/s/n [n]? n
  • 46 Enable telnet server y/s/n [y]? S
  • 14 Savers – screen(min),hdd(x5 sec) 0 -off [0,0]?
  • 15 Swap file size in Megabytes (on boot device). 0 – disable [16]? ilość swapu na HDD
  • 13 Do you want to enable extra modules/programs y/n [n]? n
  • 16 Log sizes in bytes. syslog,logins log [50000,5000]?
  • 911 Host gateway (if exists, otherwise – ’-’) []? IP naszej

Bramki do internetu

  • 912 Primary DNS address (usually your provider’s DNS) []? IP serwera DNS
  • 913 Secondary DNS address (otherwise – ’-’) []? 2 DNS np.

194.204.152.34

  • 914 ISP http proxy address, (otherwise ’-’) []? Zmuszamy aby nasz

router korzystał z jakiego serwera PROXY jeśli nie to enter

  • 47 Do you want to export services y/n []? n

Zapisujemy nasze ustawienia S

Restartujemy nasz router reboot

I to na tyle, już mamy skonfigurowany router

Po uruchomieniu routera warto zmienić hasło dla roota i web admina Logujemy się

setup

enter

a

Zmiana hasła dla root’a 30 Zmiana hasła web admina 31 X

S ( zapisz zmiany

Dostęp do Internetu przez kartę sieciową.

Konfiguracja

Przyjmuje ze system jest już zainstalowany. W następnym kroku należy skonfigurować: karty sieciowe:

setup

2

  ( change advenced s ettings )
a   ( advenced s ettings )
81   (1st card)
881 0 (I/O port adress of 1st etherned card)
882 0 (IRQ line of 1st etherned card)
82   (2nd card)
821 0 (I/O port adress of 2nd etherned card)
822 0 (IRQ line of 2nd etherned card)
sieci:

)ierws za:

72

720   n

  (1st network)

(Use DHCP client…)

721 eth0   (Interfece namefo 1st network)
724 xxx. xxx.xxx .xxx    (IP adress of 1st network
725 255 . 255.0.0 (network mask)
726 –   (IP range)
interface)

gdzie:

  • xxx.xxx.xxx – jest to adres IP taki jaki otrzymujemy do ISP poprzez DHCP,
  • natomiast maska jest określona dla sieci klasy B a dokładniej dla sieci mającej np. adres 168.xxx.xxx

siec druga:

73                (2nd network)

  • eth1 (Interfece namefo 2nd network)
  • xxx.yyy.yyy (IP adress of 2nd  network interface)
  • 255.255.0 (network mask)
  • – (IP range)

gdzie:

  • xxx.yyy.yyy – jest to adres IP bramy,
  • natomiast maska jest określona dla sieci klasy C a dokładniej dla sieci mającej np. adres 192.168.70.xxx

Dobrze, aby 2 siec była podsiecią sieci 1, ale nie jest to konieczne. Należy jeszcze ustawić serwer proxy i bramę:

91                (Gateway/DNS/Proxy)

  • xxx.yyy.yyy (Host gateway)
  • (Primary DNS adress)
  • (Secondary DNS adress)
  • xxx.zzz.zzz[:p] (ISP http proxy adress)

gdzie:

  • xxx.yyy.yyy – jest to adres IP drugiej karty sieciowej
  • xxx.zzz.zzz – jest to adres serwera proxy
  • [:p] – port serwera proxy

Ustawienie NAT:

11 y         (Enable IP masquerade)

Konfiguracja na zmienny IP

Jeśli twój ISP dostarcza Ci zmienne IP, wówczas należy pierwsza kartę sieciowa (ta, która ma połączenie z modemem), skonfigurować jako klienta DHCP, a mianowicie:

72   (1st network)  
720 y (Use DHCP client.. .)
721 eth0 (Interfece namefo 1st network)
722 y (Enable DHCP client message logging)
723 y (Update DNS server settings by DHCP)

Nie musisz także ustawiać w takim przypadku bramy (911 Host gateway), gdyż freesco zrobi to za Ciebie.

Po takim skonfigurowaniu twój router sam powinien odczytywać adres IP przyznawany Ci przez twojego ISP.

Konfiguracja komputerów lokalnych

Adres przydzielony pierwszemu z komputerów w sieci z tego zakresu, co adres dla drugiej karty, najlepiej następny w kolei, ale nie taki sam jak dla karty drugiej.

Na Win98 robisz to następująco:

Otoczenie sieciowe->Wlasciwosci->kofigurqacja->Protokol TCP/IP- >Wlasciwosci->AdresIP

adres (konkretny dla tego komputera) maska 255.255.255.0 (to przykładowa)

Otoczenie sieciowe->Wlasciwosci->kofigurqacja->Protokol TCP/IP- >Wlasciwosci->Brama

adres karty sieciowej która łączy router z hubem

Zapisać zmiany i uruchomić komputer

Uwagi:

Użyte karty sieciowe są PnP dlatego zarówno IRQ jak i I/O ustawione są na 0. Można ewentualnie przydzielić IRQ na stale, np. dla pierwszej karty 10 a dla drugiej 11. Adres i port serwera proxy powinien dostarczyć ISP.

Przedstawione powyżej rozwiązania konfiguracyjne będą przydatne przy konfiguracji SDI, DSL i Neostrady. Dla osób, które chcą szybko i jak najmniejszym nakładem pracy uruchomić bezpieczny i stabilny serwer rozdzielający Internet w sieci lokalnej powyższe rozwiązanie jest optymalne i osoby te mogą zakończyć lekturę niniejszej pracy na tym rozdziale. Innym zaś proponuję instalację i konfiguracje pełnej dystrybucji linuxa8

  • Konfiguracja sieci w Windows 2000/XP

Po tym jak Windows zainstaluje kartę sieciową oraz wszystkie wymagane usługi należy odpowiednio skonfigurować połączenie!

Przejdź do „Panel Sterowania”-> „Połączenia sieciowe” wybierz „Połączenia Lokalne” a w nich „Właściwości”.
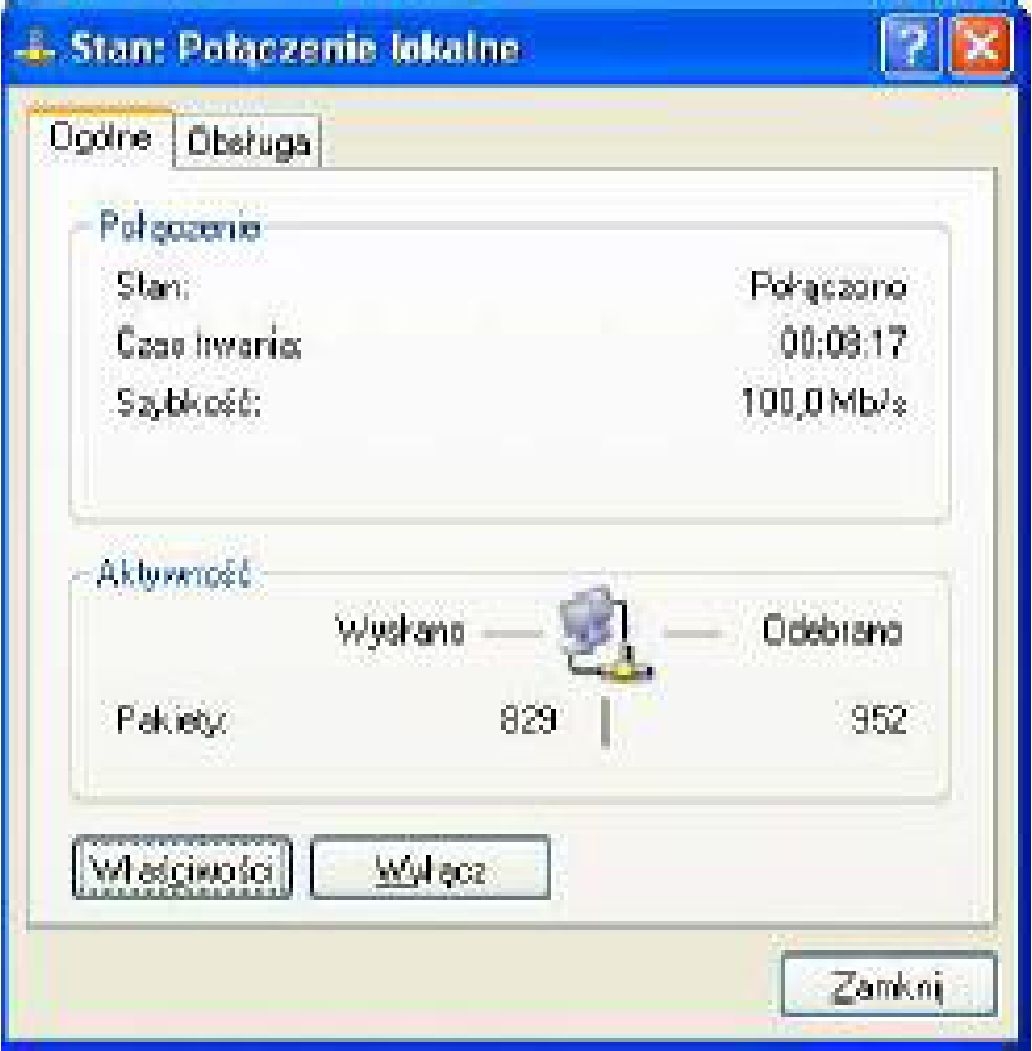
Ukaże Ci się nazwa zainstalowanej karty sieciowej oraz wszystkie potrzebne pakiety sieci!
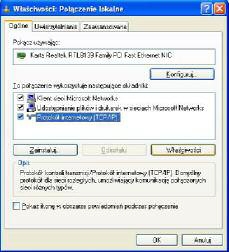
 

Najważniejsze pakiety to „Klient sieci Microsoft Networks”, oraz „Protokół internetowy (TCP/IP) możesz zaznaczyć bądź odznaczyć „Udostępnianie plików i drukarek” (nie jest to konieczne do prawidłowego działania sieci).

Wybierz „Właściwości” Protokołu internetowego (TCP/IP)! Ukaże Ci się okno. W polu „Adres IP” wpisujesz swój adres IP, „Maska podsieci” 255.255.255.0,

„Bramka domyślna” – wpisujesz tam adres IP komputera, który podłączony jest do Internetu. DNSy TPsa to: 194.204.159.1 194.204.152.34

W tym momencie powinien działać Ci Internet, teraz konfigurujemy sieć! Aby to zrobić  wybierz „Zaawansowane” z „Właściwości” Protokołu internetowego (TCP/IP) i przejdź do zakładki „WINS.

Zaznacz „Włącz    system    NetBIOS     przez    TCP/IP” ° Sprawdź teraz czy należysz do odpowiedniej grupy roboczej (standardowo MSHOME) i czy posiadasz nazwę komputera!

Przejdź do „Panel Sterowania”-> „System” wybierz  zakładkę „Nazwa komputera”. Teraz wystarczy uruchomić ponownie komputer.
image_pdf

Testy wydajności

5/5 - (1 vote)
W tym rozdziale zostaną przedstawione wyniki przeprowadzonych testów wydajności nowego klastra. Przy projektowaniu testów były brane pod uwagę dwa zasadnicze aspekty: poprawność oraz szybkość działania. Testy zostały wykonane w laboratorium komputerowym na Wydziale Matematyki, Informatyki i Mechaniki Uniwersytetu Warszawskiego. Dostępne były dwa typy maszyn o następującej charakterystyce:

Parametr Maszyna typu A Maszyna typu B
Procesor 350 MHz 700 MHz
RAM 64 MB 128 MB
Sieć 100 Mb/s 100 Mb/s
SO Linux Linux

Do testowania został wykorzystany specjalnie w tym celu napisany program, którego zadaniem było generowanie odpowiedniej liczby równoległych żądań do systemu, uwzględniających przesłany przez system identyfikator sesji. Aby wyniki były bardziej miarodajne, program testujący był uruchamiany równolegle na kilku maszynach (w ten sposób wyniki zostały uniezależnione od wydajności konkretnej maszyny testującej, co miało szczególne znaczenie przy testowaniu połączeń szyfrowanych).

Po stronie serwera do testów zostały wykorzystane dwa typy aplikacji. Pierwsza aplikacja (dalej nazywana aplikacją sesyjną) działała w następujący sposób:

  1. Pobierała z żądania nazwę parametru oraz j ego wartość.
  2. Wstawiała tę parę do sesji.
  3. Zwracała wszystkie pary klucz-wartość znajdujące się w sesji.

Aplikacja sesyjna została napisana głównie w celu praktycznego udowodnienia poprawności działania klastra. Program testujący generując kolejne żądania, odwołujące się do tej samej sesji, sprawdzał czy wynik żądania zgadza się z oczekiwaniami. Jeżeli w wyniku nie znajdował się jeden z dodanych przez niego parametrów, to podnoszony był wyjątek i test kończył się niepowodzeniem. Należy zwrócić uwagę na fakt, iż z wydajnościowego punktu widzenia aplikacja jest skrajnie pesymistycznym przypadkiem wykorzystania klastra. Przetworzenie żądania powoduje znikome obciążenie serwera, jednocześnie zmuszając klaster do replikowania wciąż rosnących sesji.

Druga aplikacja (dalej nazywana aplikacją XSL) działała w następujący sposób:

  1. Przy pierwszym żądaniu ustawiała w sesji dwa parametry:
  2. ścieżkę do pliku zawierającego dane zapisane w formacie XML,
  3. ścieżkę do pliku zawierającego przekształcenie XSL prezentujące dane z pliku XML.
  4. Przy drugim żądaniu aplikacja pobierała oba parametry z sesji i wykonywała przekształcenie XSL na danych z pliku XML.

Aplikacja nieco lepiej odwzorowuje praktyczne zastosowanie serwera Tomcat. Co prawda nie komunikuje się z bazą danych, co ma miejsce w większości prawdziwych zastosowań serwerów aplikacyjnych, niemniej jednak wykonuje obliczenia mające na celu uatrakcyjnienie wyświetlanych informacji. Wykorzystuje bardzo modne ostatnio technologie XML oraz przekształcenia XSL oddzielające warstwę danych od warstwy prezentacji.

Każdy z przeprowadzonych scenariuszy testowych był wykonywany kilkakrotnie w celu zwiększenia wiarygodności wyników. Tabele wynikowe prezentują uśredniony czas. Podczas badań system zachowywał się stabilnie – standardowe odchylenie oscylowało pomiędzy 5%, a 15%. Ponieważ różnice w wynikach były nieznaczne, nie zajmowałem się badaniem odchylenia samego w sobie.

Test poprawności

Test poprawności został przeprowadzony na maszynach typu A. Program testujący generował kolejne żądania do aplikacji sesyjnej sprawdzając zgodność danych. Przy każdym żądaniu wielkość sesji była zwiększana o około 130 bajtów. Charakterystyka testu:

  • Serwer zarządca znaj dowal się wewnątrz jednego z serwerów Tomcat.
  • Przy każdym kolejnym żądaniu program testujący wybierał losowo jeden z węzłów, do którego przesyłał żądanie.
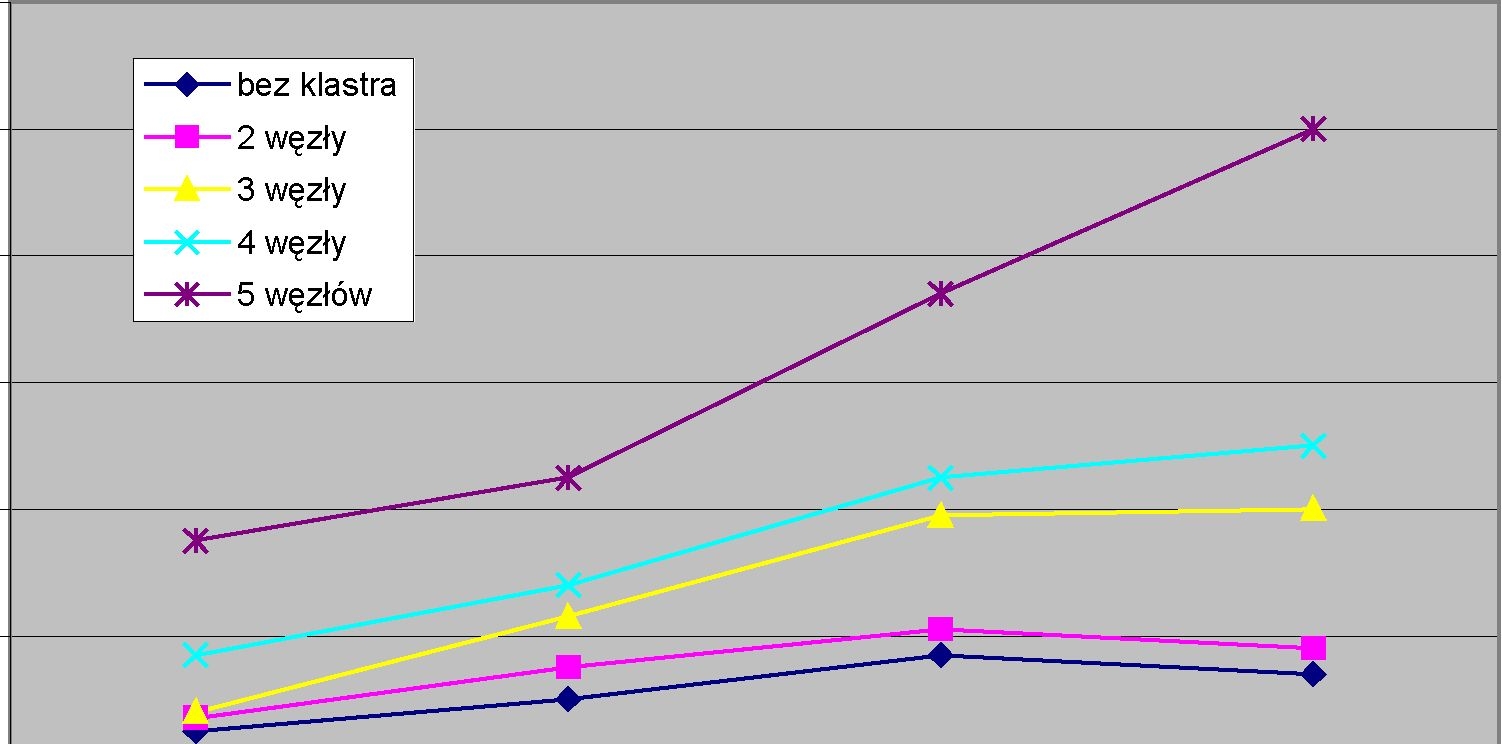
30 w. 50 ż. 60 w. 50 ż. 90 w. 50 ż. 30 w. 100 ż.
bez klastra 5 10 17 14
2 węzły 7 15 21 18
3 węzły 8 23 39 40
4 węzły 17 28 45 50
5 węzłów 35 45 74 100

Rys. 5.1. Wykres wyniku testów przy losowym wyborze serwera

Wykres na rys. 5.1 prezentuje czasy trwania kolejnych testów mierzone w sekundach. Zapis „30 w. 50 ż.” oznacza, że zostało wygenerowanych 30 wątków, z których każdy wysyłał kolejno bez opóźnień 50 żądań, sukcesywnie zwiększających sesję (każdy wątek miał osobny identyfikator sesji).

Podstawowym zadaniem testu było pokazanie poprawności działania modułu co zostało osiągnięte. Mimo skrajnie trudnych warunków pracy w jakich przeprowadzono test (tzn. ciągła zmiana kontekstu wykonania żądań bez jakiegokolwiek opóźnienia) moduł działał poprawnie. Testy kończyły się z 99,9 procentową poprawnością. Przy bardzo dużym obciążeniu czasami zdarzało się, że klaster przekazywał błąd (status odpowiedzi na żądanie 500), który był spowodowany przekroczeniem maksymalnego czasu oczekiwania na zajęcie sesji. Niemniej jednak nie wystąpiła sytuacja, w której program testujący zaobserwowałby niezgodność danych – czyli moduł nie dopuścił do odczytu (modyfikacji) nieaktualnej sesji.

Jak można się było spodziewać zwiększanie liczby węzłów w klastrze powodowało zwiększanie czasu trwania testu. Nie jest to wielkim zaskoczeniem zważywszy na charakterystykę przeprowadzonego testu. Nie powinno również być wielkim zaskoczeniem, że czas trwania testu na pojedynczym serwerze był najniższy. Pojedynczy serwer odwołuje się do danych bezpośrednio w pamięci operacyjnej i nie musi ich przesyłać przez sieć. Jeżeli dodatkowo żądanie nie generuje prawie żadnego obciążenia na serwerze, to obsługa nawet kilku tysięcy żądań będzie trwała bardzo krótko.

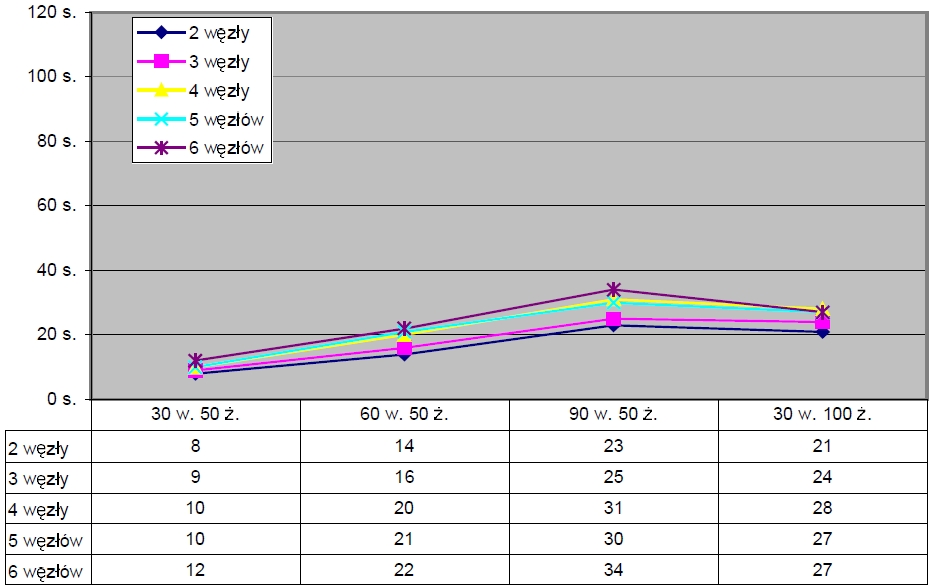
Drugi test został przeprowadzony w bardzo podobnych warunkach, z tym że system wykorzystywał zintegrowany serwer ruchu. Każdy z wątków testujących łączył się z serwerem ruchu, który na podstawie przesyłanego identyfikatora sesji wybierał węzeł aktualnie zajmujący sesję. Każdy z węzłów miał ustawiony czas opóźnienia wysyłania replik oraz opóźnienia zwolnienia sesji na 2 sekundy.

Rys. 5.2. Wykres wyniku testów przy zastosowaniu zintegrowanego serwera ruchu

Wykres na rys. 5.2 prezentuje wyniki testów mierzone w sekundach. Jak można zauważyć zastosowanie zintegrowanego serwera ruchu bardzo mocno polepszyło wydajność klastra. Prawdopodobnie zysk byłby nawet jeszcze większy przy odpowiednio dobrym zaimplementowaniu serwera ruchu. Z testów wynikało, że tak naprawdę wąskim gardłem tego testu mógł okazać się właśnie serwer ruchu. Niemniej jednak można zauważyć, że przy tej architekturze zwiększanie liczby węzłów w klastrze przestało negatywnie wpływać na wydajność systemu. W zasadzie różnice czasu po dodaniu kolejnych węzłów stają się nieznaczące.

Test wydajności

Test wydajności został przeprowadzony na maszynach typu B. Każdy wątek testowy wykonywał pierwsze żądanie do aplikacji XSL w celu ustawienia w sesji ścieżek do plików. W kolejnym żądaniu odbierał rezultat wykonania przekształcenia na pliku XML. Należy zwrócić uwagę na fakt, że w przeprowadzanym teście również były odwołania do replikowanych sesji, a nie tylko generowanie obliczeń. Charakterystyka testu:

  • Serwer zarządca znaj dował się w j ednym z serwerów Tomcat.
  • Testy były przeprowadzane bez użycia zintegrowanego serwera ruchu.
  • Aplikacja testująca wybierała kolejne węzły w sposób losowy.

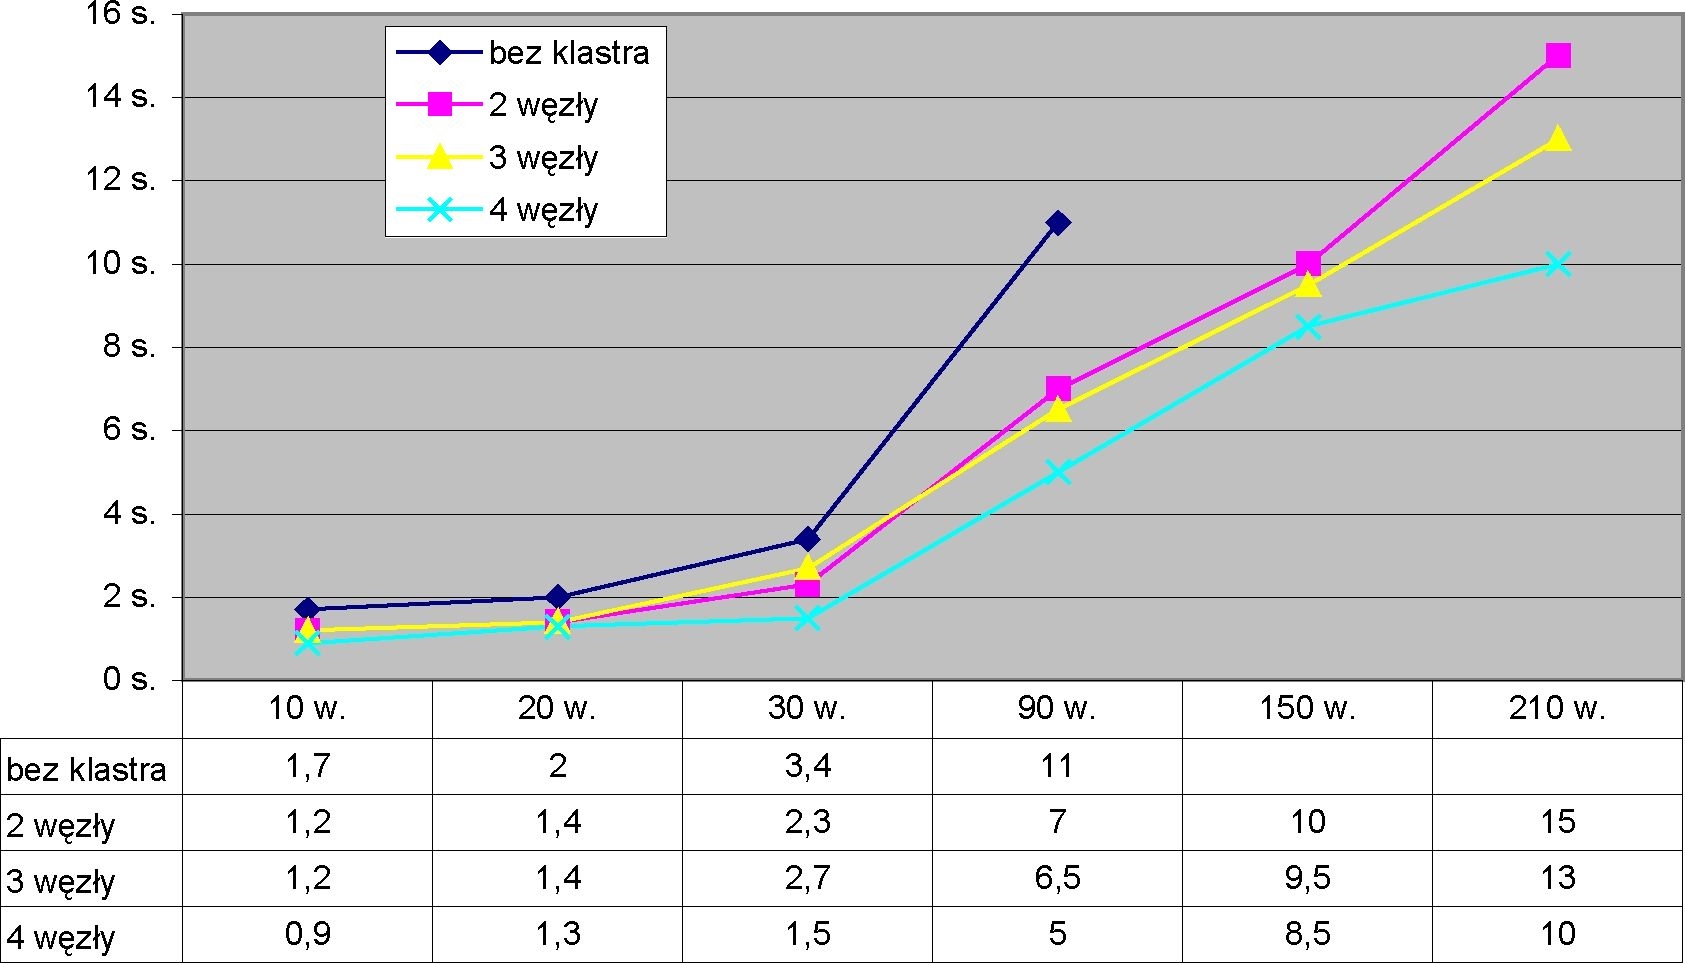
Rys. 5.3. Wyniki testów aplikacji XSL

Wykres na rys. 5.3 prezentuje wyniki testów. Jak można zaobserwować zysk z zastosowania klastra jest niebagatelny w stosunku do pracy pojedynczego serwera. Dodanie kolejnych węzłów obniża czas trwania testu, co jest szczególnie widoczne przy obsłudze bardzo wielu żądań jednocześnie. Zysk z zastosowania klastra najlepiej widać dla 150 oraz 210 wątków. Pojedynczy serwer Tomcat bez klastra w ogóle nie przeszedł testu – serwer przestał odpowiadać i trzeba było go zrestartować. Czyli zainstalowanie klastra pozwoliło na obsługę znacznie większej liczby klientów jednocześnie, co tak naprawdę jest najważniejszym wyznacznikiem wydajności systemu.

Prawdopodobnie zastosowanie dobrze zaimplementowanego serwera ruchu pozwoliłoby na uzyskanie jeszcze lepszych wyników, szczególnie przy większej liczbie węzłów.

Test HTTPS

Ostatni z testów miał na celu pokazanie skuteczności działania klastra w przypadku stosowania połączeń szyfrowanych. Obliczenia związane z deszyfrowaniem połączeń zostały rozrzucone na wszystkie węzły w klastrze (dokładniejszy opis konfiguracji znajduje się w p. 4.4.2). Do testów wykorzystano maszyny typu B. Charakterystyka testu:

  • Serwer zarządca znaj dował się wewnątrz j ednego z serwerów Tomcat.
  • Do testów wykorzystano aplikację sesyjną.

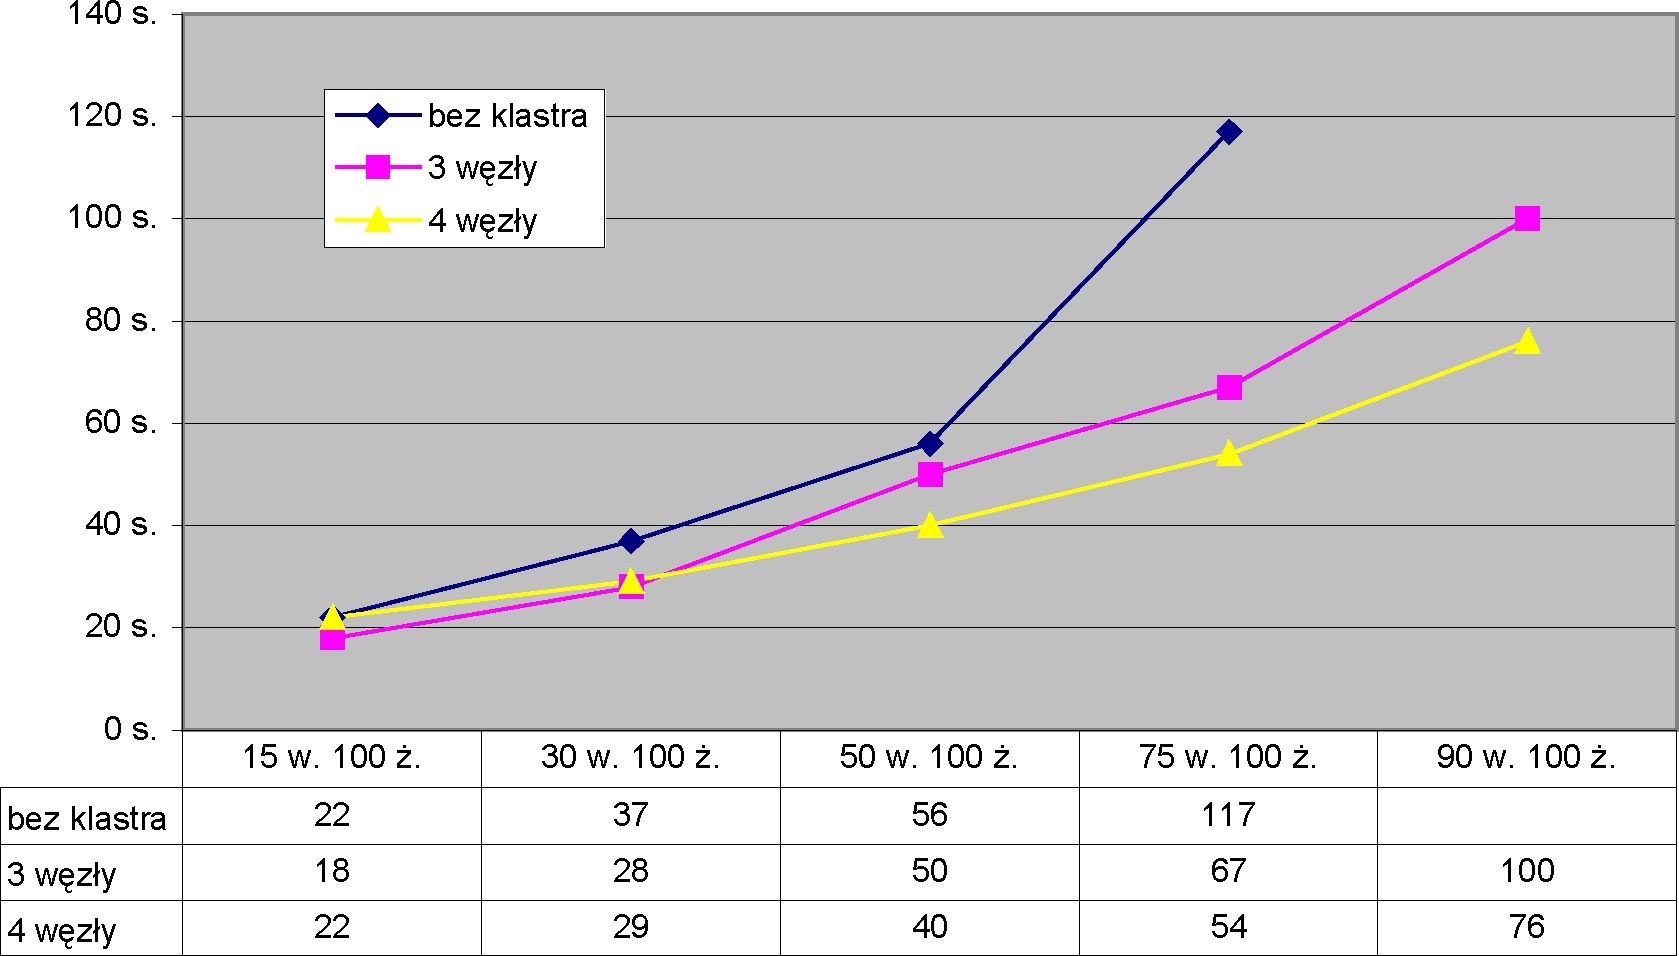
Rys. 5.4. Wyniki testów przy wykorzystaniu połączeń szyfrowanych

Wykres na rys. 5.4 prezentuje wyniki przeprowadzonych testów. Co ciekawe przy wykorzystaniu połączeń szyfrowanych okazuje się, że zysk z zastosowania klastra osiąga się nawet dla skrajnie pesymistycznych przypadków z punktu widzenia klastra (aplikacja sesyjna). Obliczenia związane z szyfrowaniem i deszyfrowaniem są tak kosztowne, że złączenie wielu fizycznych maszyn rekompensuje straty związane z przesyłaniem replik sesji w sieci. Jak widać na wykresie pojedynczy serwer jest dużo wolniejszy od klastra, a szczególnie wyraźnie widać to przy dużym obciążeniu. Podczas testu z 90 wątkami serwer przestał odpowiadać i trzeba było go zrestartować.

Warto zwrócić uwagę na kształtowanie się różnic czasów pomiędzy klastrem złożonym z 3 węzłów a klastrem złożonym z 4 węzłów. Dla małej liczby równoległych żądań (15 w. 100 ż.) klaster z trzema węzłami okazuje się szybszy od tego z 4. Przy małym obciążeniu systemu wąskim gardłem staje się strata związana z przesyłaniem replik w sieci. Natomiast wraz ze wzrostem liczby równoległych żądań zysk z doinstalowania kolejnego węzła staje się coraz bardziej widoczny. Jest to bardzo ważna obserwacja z punktu widzenia administratora systemu. Zwiększenie liczby węzłów w klastrze musi iść w parze ze zwiększeniem liczby użytkowników systemu; w przeciwnym przypadku dodanie węzła spowoduje spadek wydajności systemu.

Test został przeprowadzony dla aplikacji sesyjnej, aby uwidocznić zysk jaki można osiągnąć przy instalacji klastra do obsługi połączeń szyfrowanych. Jeżeli test zostanie przeprowadzony dla bardziej wymagającej aplikacji, to można oczekiwać, że wyniki będą jeszcze korzystniejsze.

image_pdf